loading…
Malware Berbasis AI. Foto/ Viet
Di tanggal 20 September, situs web Ilmu Pengetahuan CNET melaporkan pendapat para ahli Di perusahaan Perlindungan seluler Zimperium. Menurut mereka, malware RatHat menyebar Di menyamar sebagai Langkah populer, seperti Google Chrome. Pemakai Mungkin Saja dialihkan Ke situs web yang dirancang menyerupai Google Play Store dan diminta Untuk mengunduh Langkah palsu.
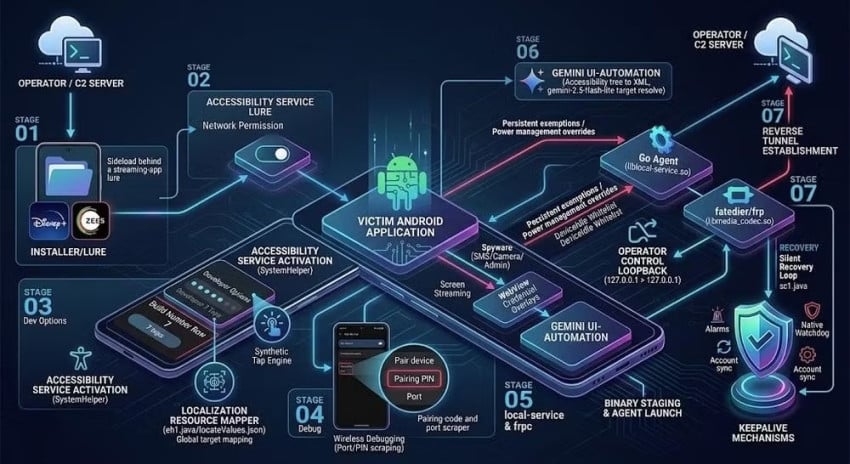
Sesudah diinstal, Langkah meminta izin Pemakai Untuk Pemberian aksesibilitas. Ini adalah fitur Android yang sah yang dirancang Untuk membantu Pemakai yang kesulitan berinteraksi Di Gadget mereka.
Tetapi, jika diberikan kepada Langkah berbahaya, izin ini dapat dieksploitasi Untuk melakukan berbagai tindakan Di Telepon Genggam Android.
Situs web palsu yang mendistribusikan malware RatHat. (Gambar: Zimperium)
RatHat menggunakan izin aksesibilitas Untuk menavigasi sistem, mengaktifkan Wireless Debugging, alat pengembang yang umum digunakan Di pengujian Langkah, dan Lalu Memberi dirinya akses baris perintah Di tingkat sistem Android (ADB Shell). Urutan tindakan ini memungkinkan malware Untuk Merasakan kendali penuh atas Gadget.
RatHat Lalu memasang agen bertenaga AI Untuk mengeksekusi perintah sistem dan mengumpulkan informasi.
Artikel ini disadur –> Sindonews Indonesia News: Malware Berbasis AI Siap Memutuskan Alih Kendali HP Android Anda